- Proteção de dados: o que as leis exigem?
- Por que o backup passou a ser requisito?
- Quais riscos comprometem as cópias?
- Como a criptografia protege informações reguladas?
- Quando o controle de acesso se torna decisivo?
- Retenção e versionamento evitam perdas permanentes
- Imutabilidade e air gap reduzem ataques?
- Storage NAS, nuvem ou mídia offline?
- Como demonstrar conformidade na prática?
- Como transformar exigências em rotina segura?
Uma exclusão acidental, um ataque de ransomware ou uma falha no servidor pode interromper operações em poucos minutos. Quando as cópias também permanecem acessíveis, sem controle de acesso ou sem retenção adequada, o incidente deixa de afetar apenas os arquivos originais e passa a comprometer a própria recuperação.
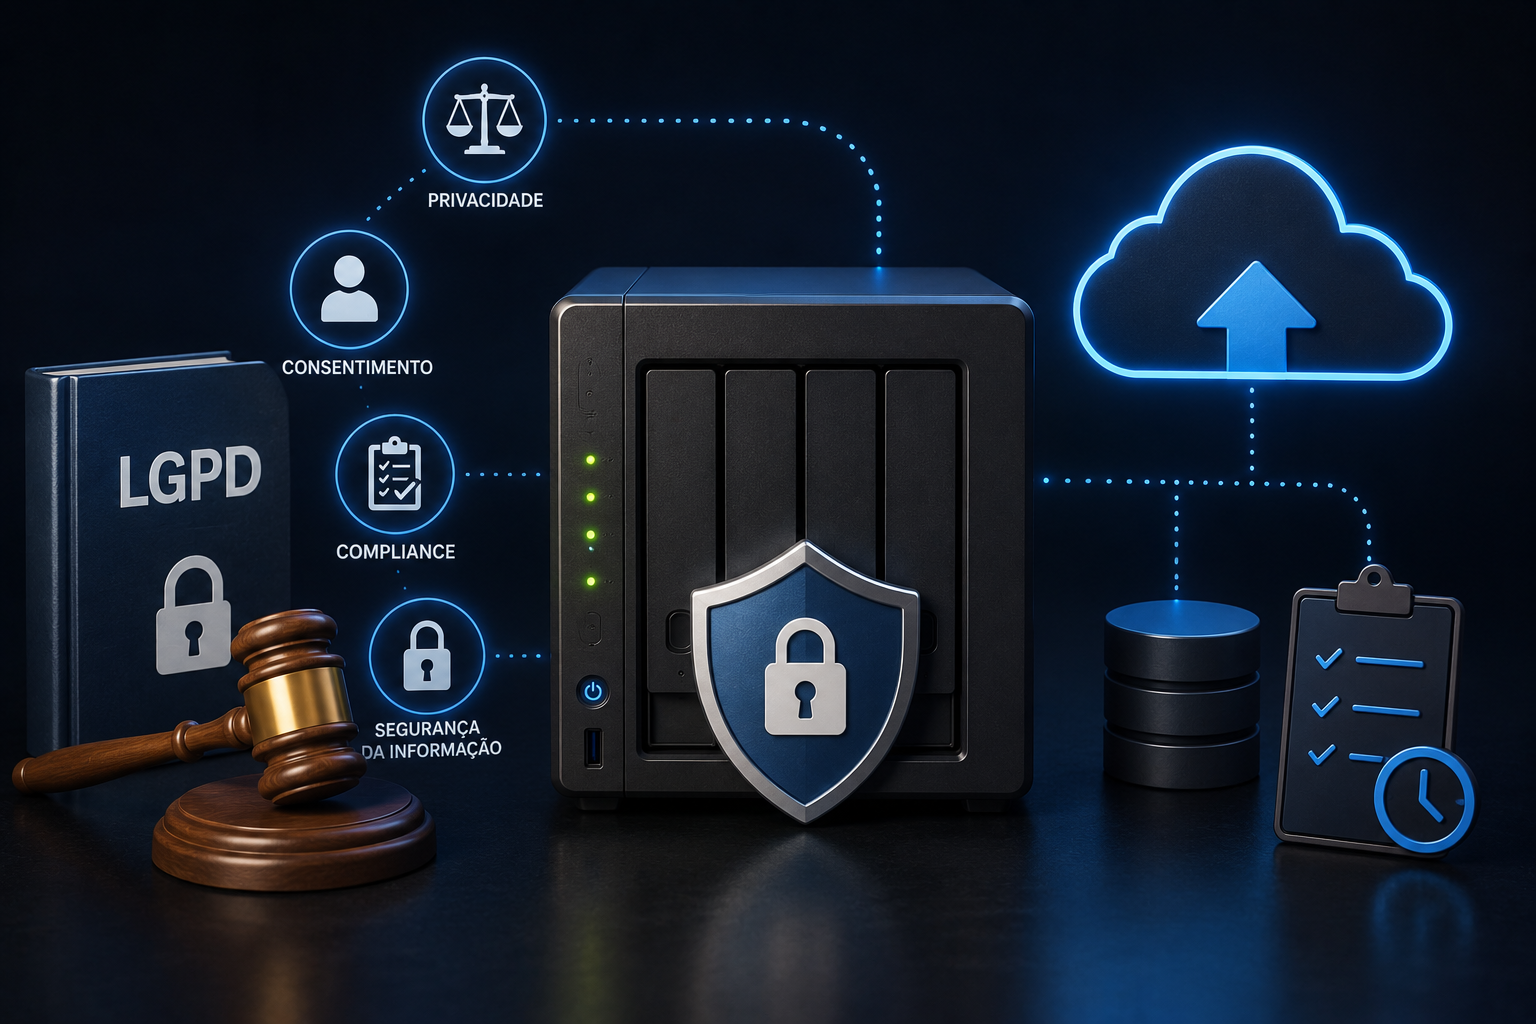
Leis e regulamentações não determinam simplesmente onde guardar um backup. Elas influenciam critérios como confidencialidade, integridade, disponibilidade, rastreabilidade, retenção e capacidade de restaurar informações quando necessário. A proteção precisa considerar tanto a rotina tecnológica quanto as responsabilidades envolvidas no tratamento dos dados.
Este artigo mostra como requisitos legais interferem no planejamento das cópias, quais riscos devem ser avaliados e de que maneira recursos como criptografia, autenticação, isolamento, armazenamento em nuvem e Storage NAS podem apoiar uma estratégia mais consistente.
Proteção de dados: o que as leis exigem?
As normas de proteção de dados geralmente exigem que organizações adotem medidas técnicas e administrativas compatíveis com os riscos do tratamento realizado. Isso significa proteger informações contra acesso não autorizado, perda, alteração indevida, destruição acidental e indisponibilidade, sem impor uma única tecnologia para todos os cenários.
Na prática, um backup participa diretamente desse compromisso porque permite recuperar informações depois de falhas, incidentes de segurança ou erros humanos. Porém, possuir uma cópia não basta. Ela precisa estar íntegra, protegida contra alterações indevidas, disponível dentro do prazo necessário e submetida a controles coerentes com a sensibilidade dos arquivos.
O atendimento regulatório também depende do contexto. Dados financeiros, registros de clientes, informações de saúde, documentos trabalhistas e arquivos pessoais podem exigir níveis diferentes de controle, retenção e acesso. A estratégia deve partir da classificação dos dados e dos impactos associados à perda, exposição ou indisponibilidade.
Por que o backup passou a ser requisito?
As regulamentações costumam tratar a continuidade e a segurança da informação como partes relacionadas. Uma empresa que mantém sistemas ativos, mas não consegue recuperar os dados após um incidente, pode enfrentar paralisação, perda de evidências, descumprimento contratual e dificuldade para demonstrar que adotou medidas preventivas razoáveis.
O backup reduz o impacto de situações como corrupção de arquivos, defeitos de hardware, formatação indevida e ataques de malware. Ainda assim, ele não impede a invasão nem substitui controles preventivos. Firewall, atualização, segmentação de rede, autenticação forte e monitoramento continuam necessários porque a cópia será útil somente se permanecer preservada e recuperável.
Outro ponto relevante é a continuidade operacional. RTO representa o tempo aceitável para restaurar um serviço, enquanto RPO indica a quantidade de dados que pode ser perdida entre a última cópia e o incidente. Esses parâmetros ajudam a definir frequência, capacidade, desempenho e localização do armazenamento usado no backup.

Quais riscos comprometem as cópias?
O ransomware é uma das ameaças mais conhecidas porque pode criptografar os arquivos originais e tentar apagar ou alterar os backups conectados à mesma rede. Credenciais comprometidas, permissões excessivas e contas administrativas compartilhadas ampliam esse risco, pois permitem que o invasor alcance repositórios que deveriam servir como proteção.
A exclusão acidental apresenta outra característica. Uma sincronização simples pode reproduzir a remoção em todos os destinos, enquanto uma replicação contínua pode copiar rapidamente arquivos corrompidos ou criptografados. Por isso, sincronização, redundância e replicação não são equivalentes a um backup com histórico e retenção independente.
Falhas silenciosas também merecem atenção. Um job pode terminar sem copiar arquivos importantes, um volume pode ficar sem espaço ou uma credencial expirada pode interromper a rotina. Monitoramento, alertas, registros e testes de restauração revelam problemas que a simples existência de uma tarefa agendada não consegue identificar.
Como a criptografia protege informações reguladas?
A criptografia transforma os dados em conteúdo ilegível para quem não possui a chave adequada. Quando aplicada durante a transmissão, reduz o risco de interceptação entre sistemas; quando aplicada no armazenamento, limita a exposição caso discos, mídias ou equipamentos sejam roubados ou acessados sem autorização.
Esse recurso contribui principalmente para a confidencialidade, mas não garante integridade nem disponibilidade. Uma cópia criptografada pode estar corrompida, incompleta ou inacessível por perda da chave. Por esse motivo, o gerenciamento seguro das chaves e os testes de restauração precisam fazer parte do planejamento.
A proteção deve alcançar tanto os dados ativos quanto os repositórios de backup, especialmente quando as cópias contêm informações pessoais ou estratégicas. O acesso às chaves deve ser restrito, registrado e separado, sempre que possível, das credenciais usadas diariamente para administrar os sistemas.
Quando o controle de acesso se torna decisivo?
O controle de acesso define quem pode visualizar, alterar, excluir ou restaurar informações. Em ambientes regulados, permissões amplas dificultam a responsabilização e aumentam a chance de erro humano ou abuso de credenciais. A administração deve respeitar o princípio do menor privilégio, concedendo somente o acesso necessário para cada função.
A autenticação multifator acrescenta uma barreira quando uma senha é descoberta, reutilizada ou exposta em um ataque. Ela não elimina todas as ameaças, mas dificulta que uma credencial isolada permita acesso ao painel de backup, ao Storage NAS ou ao armazenamento em nuvem.
Também é importante separar as contas de operação e administração. Uma conta usada para acessar arquivos diariamente não deveria controlar a exclusão de todos os pontos de restauração. Registros de atividade, revisão periódica das permissões e desativação de usuários que não precisam mais de acesso reforçam a rastreabilidade.
Retenção e versionamento evitam perdas permanentes
A retenção determina por quanto tempo versões antigas permanecem disponíveis. Sem esse histórico, um arquivo apagado ou corrompido pode desaparecer definitivamente na próxima execução da rotina. O período adequado depende de obrigações legais, contratos, ciclo operacional, tipo de informação e prazo necessário para detectar um incidente.
O versionamento permite voltar a um estado anterior, o que é especialmente útil após ransomware ou alteração indevida descoberta dias depois. A proteção só funciona quando existem pontos de restauração anteriores ao comprometimento e quando o invasor não consegue eliminá-los com as mesmas credenciais usadas para atacar o ambiente.
Retenção prolongada também aumenta a capacidade necessária e pode elevar custos de armazenamento. Manter cópias indefinidamente sem justificativa dificulta a governança e amplia a quantidade de informações sensíveis armazenadas. A política deve estabelecer prazos, responsáveis, critérios de descarte e meios de comprovar que a eliminação ocorreu de forma controlada.
Imutabilidade e air gap reduzem ataques?
A imutabilidade impede alterações ou exclusões durante um período definido, conforme os recursos da plataforma utilizada. Essa barreira é valiosa contra ransomware e administradores comprometidos porque preserva os pontos de recuperação mesmo quando o ambiente principal sofre um ataque.
O air gap representa um isolamento ainda mais forte: a cópia permanece desconectada ou logicamente inacessível durante a maior parte do tempo. Fitas armazenadas offline, mídias removíveis controladas e arquiteturas com separação rigorosa podem cumprir esse papel, embora exijam processos confiáveis para transporte, inventário, restauração e proteção física.
Nenhuma dessas medidas resolve uma cópia inválida. A imutabilidade pode preservar dados já corrompidos, enquanto uma mídia offline pode apresentar falhas físicas ou não conter arquivos relevantes. Verificação de integridade, testes periódicos e documentação do procedimento de recuperação continuam indispensáveis.
Storage NAS, nuvem ou mídia offline?
O Storage NAS pode centralizar cópias, automatizar rotinas, controlar usuários e oferecer recuperação local rápida. Snapshots e replicação ajudam a reduzir o tempo de retorno, mas não devem ser tratados isoladamente como estratégia completa, principalmente quando o equipamento permanece acessível pela mesma rede dos computadores protegidos.
A nuvem facilita a manutenção de uma cópia fora da infraestrutura local e pode atender ambientes com equipes distribuídas. A análise precisa considerar criptografia, localização e governança dos dados, retenção, dependência da conexão, largura de banda, custo de recuperação e forma de autenticação do serviço.
Discos externos e fitas podem criar uma camada offline ou uma cópia física separada. Essa alternativa reduz a exposição contínua, mas depende de armazenamento adequado, controle de inventário, compatibilidade dos equipamentos e testes de leitura. Em muitos casos, a combinação de NAS, nuvem e mídia desconectada oferece mais equilíbrio entre velocidade e isolamento.
Como demonstrar conformidade na prática?
A conformidade não se resume a adquirir um equipamento ou contratar um serviço. É necessário documentar quais dados são protegidos, quem pode acessá-los, quais cópias existem, quanto tempo permanecem armazenadas e como ocorre a recuperação após um incidente.
Registros de execução, alertas de falha, relatórios de restauração e evidências de testes ajudam a demonstrar que o processo funciona. Um teste que apenas confirma a existência do arquivo é limitado; a validação precisa verificar se o conteúdo abre corretamente e se uma aplicação ou serviço consegue voltar a operar.
Auditorias também devem avaliar mudanças de infraestrutura, novos usuários, encerramento de contratos, alteração de prazos e descarte de mídias. A política de backup precisa acompanhar o ambiente real, pois uma documentação antiga pode indicar controles que já não existem.
Como transformar exigências em rotina segura?
A melhor estratégia começa pela identificação dos dados críticos e dos efeitos de uma perda, exposição ou interrupção. A partir dessa análise, torna-se possível definir frequência, retenção, isolamento, permissões, criptografia e prioridade de restauração sem escolher tecnologias apenas pela quantidade de recursos disponíveis.
Uma arquitetura consistente costuma combinar cópias independentes, controle de acesso, monitoramento e testes de recuperação. O Storage NAS pode participar quando a centralização e a restauração local forem importantes, enquanto nuvem, fitas ou mídias offline podem complementar a proteção contra falhas físicas, ataques e indisponibilidade do ambiente principal.
Leis e regulamentações influenciam backups porque tornam a proteção dos dados uma responsabilidade contínua, não uma tarefa executada apenas depois de um incidente. Para avaliar a estrutura adequada, identificar lacunas e centralizar cópias com mais segurança, entre em contato com a equipe do Como Fazer Backup.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP