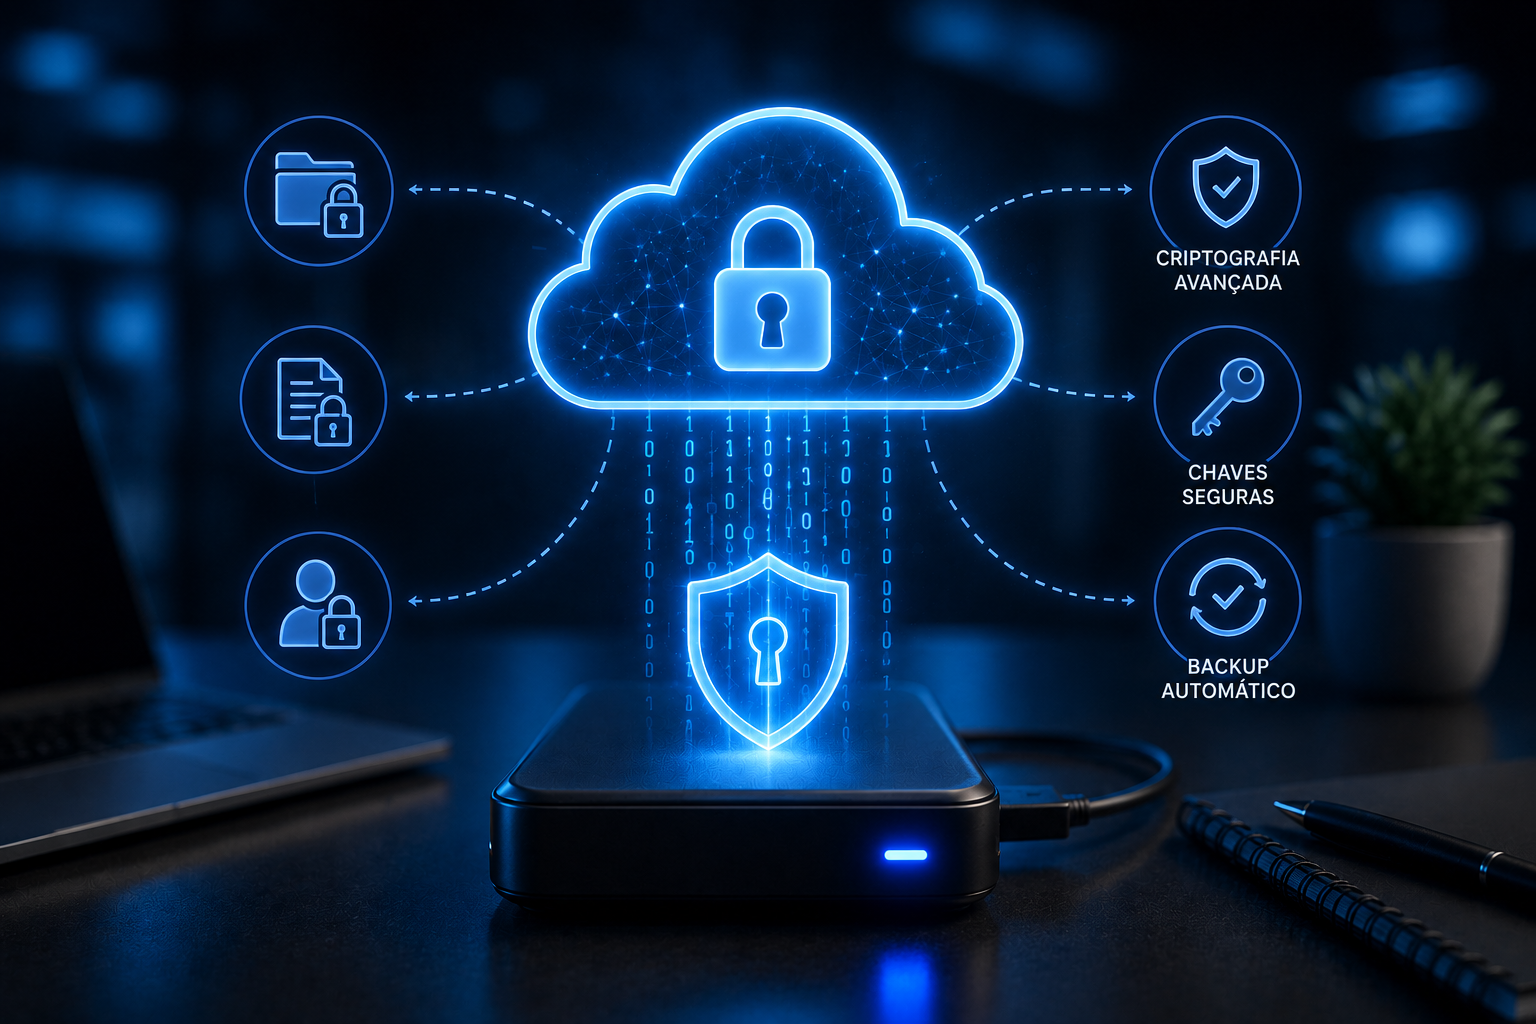
- Backup de dados sensíveis em cloud com criptografia avançada
- Por que proteger informações antes do envio?
- Como funciona a criptografia ponta a ponta?
- Chaves de criptografia exigem gestão própria?
- Qual nuvem atende arquivos confidenciais?
- Como retenção e versionamento evitam perdas?
- Que riscos permanecem após criptografar?
- Como a conexão afeta o primeiro backup?
- Quando usar NAS junto com a nuvem?
- Como validar a recuperação dos arquivos?
- Como montar uma proteção sustentável?
Documentos financeiros, contratos, prontuários, credenciais e bases de clientes não podem depender de uma única máquina ou de um servidor acessível apenas pela rede interna. Uma falha de hardware, um ataque de ransomware ou uma exclusão acidental pode interromper operações e expor informações que exigem controle rigoroso.
O risco aumenta quando os dados crescem, precisam ser acessados remotamente ou permanecem armazenados sem retenção e cópias externas bem definidas. Mesmo que exista uma rotina automática, arquivos enviados para a nuvem ainda precisam de proteção contra interceptação, acesso indevido e restaurações incompletas.
O backup de dados sensíveis em cloud com criptografia avançada combina armazenamento remoto, controle de acesso, proteção criptográfica e políticas de recuperação. A eficiência dessa arquitetura depende tanto da tecnologia escolhida quanto da forma como as chaves, os prazos de retenção e os testes de restauração são administrados.
Backup de dados sensíveis em cloud com criptografia avançada
Essa estratégia cria cópias protegidas fora do ambiente principal, permitindo recuperar informações após falhas locais, incidentes de segurança ou erros operacionais. O backup não substitui o sistema de origem nem funciona como simples sincronização: ele preserva versões e históricos conforme uma política definida.
Na prática, arquivos, bancos de dados, máquinas virtuais ou pastas de um Storage NAS são enviados para um serviço remoto. A criptografia pode ocorrer antes da transferência, durante o tráfego e enquanto os dados permanecem armazenados, reduzindo a possibilidade de exposição em diferentes pontos do processo.
A expressão “criptografia avançada” não significa apenas escolher um algoritmo forte. Também envolve proteger as chaves, restringir permissões, separar funções administrativas, registrar atividades e verificar se o serviço permite recuperar os dados sem depender de uma configuração que não foi documentada.
Por que proteger informações antes do envio?
O envio pela internet expõe os dados a uma cadeia de comunicação composta por equipamentos locais, redes intermediárias e infraestrutura do provedor. A criptografia em trânsito reduz o risco de interceptação durante o upload, mas não resolve sozinha os problemas de acesso ao ambiente de armazenamento.
Quando a aplicação ou o agente de backup cifra os arquivos antes do envio, o conteúdo pode chegar ao destino já protegido. Essa abordagem diminui a exposição perante administradores da infraestrutura remota e ajuda a manter a confidencialidade mesmo quando o serviço utiliza object storage compartilhado.
Existe uma consequência importante: a perda das chaves ou das credenciais adequadas pode impedir a restauração. Por isso, o gerenciamento deve incluir cópias controladas das chaves, acesso emergencial documentado e testes periódicos que confirmem a abertura dos arquivos protegidos.

Como funciona a criptografia ponta a ponta?
A proteção ponta a ponta busca manter o conteúdo ilegível desde a origem até o momento autorizado da restauração. Dependendo da plataforma, o cliente pode cifrar os dados antes da transmissão, enquanto o provedor protege os objetos em repouso e utiliza canais seguros durante o transporte.
Essa arquitetura deve ser analisada com atenção porque alguns serviços administram as chaves pelo cliente, enquanto outros mantêm parte desse controle. A opção com chaves sob responsabilidade da organização oferece maior autonomia, mas exige processos maduros para rotação, recuperação e controle de acesso.
Também é necessário verificar o que realmente recebe criptografia. Metadados, nomes de arquivos, registros de atividade e informações usadas para indexação podem seguir regras diferentes. Em ambientes regulados, essa diferença influencia a avaliação de privacidade e a escolha do serviço.
Chaves de criptografia exigem gestão própria?
A chave criptográfica funciona como parte essencial da recuperação, não como um detalhe técnico secundário. Se permanecer em um computador comprometido, em um arquivo sem proteção ou acessível a todos os administradores, a segurança do backup diminui mesmo quando o algoritmo utilizado é robusto.
Uma gestão adequada separa a administração das chaves da operação diária do backup. Cofres de credenciais, autenticação multifator, permissões mínimas e registro das alterações dificultam que um invasor use a mesma conta para apagar cópias e obter acesso ao conteúdo protegido.
A rotação periódica pode atender políticas internas, mas precisa ser compatível com os backups antigos. Alterar uma chave sem preservar o mecanismo de decifração das versões anteriores cria uma retenção apenas aparente: os arquivos continuam armazenados, porém deixam de ser recuperáveis.
Qual nuvem atende arquivos confidenciais?
A nuvem pública costuma oferecer elasticidade, variedade de classes de armazenamento e cobrança conforme capacidade e operações. É uma alternativa relevante quando o volume cresce de maneira irregular ou quando a organização precisa manter cópias externas sem comprar infraestrutura para cada expansão.
Uma nuvem privada concentra o controle em uma infraestrutura dedicada, que pode estar na própria empresa ou em um ambiente contratado. Ela atende cenários com requisitos específicos de governança, mas transfere para a organização uma parcela maior da responsabilidade por hardware, atualização, disponibilidade e recuperação.
A arquitetura híbrida combina armazenamento local e remoto. Um Storage NAS pode manter a cópia de acesso rápido e enviar versões protegidas para object storage, criando uma camada externa contra roubo, incêndio, falha elétrica e incidentes que atinjam o ambiente principal.
Como retenção e versionamento evitam perdas?
A retenção define por quanto tempo as cópias permanecem disponíveis. Já o versionamento conserva estados diferentes de um arquivo ou conjunto de dados, permitindo retornar a uma situação anterior quando uma alteração indevida, corrupção silenciosa ou criptografia maliciosa se propaga pela rotina normal.
Sincronização não oferece necessariamente essa proteção. Se uma pasta sincronizada sofrer exclusão ou for alterada por ransomware, a mudança pode ser reproduzida no destino. O backup com histórico, retenção protegida e versões não sobrescritas cria oportunidades reais de recuperação.
Políticas de imutabilidade podem impedir alterações ou exclusões durante um período determinado, inclusive por contas administrativas comuns. Esse recurso reduz o impacto de credenciais comprometidas, mas precisa ser dimensionado para o prazo de detecção do incidente e para o crescimento do armazenamento.
Que riscos permanecem após criptografar?
A criptografia protege a confidencialidade, mas não garante que o job terminou corretamente, que a cópia está íntegra ou que o serviço estará disponível no momento da restauração. Falhas de autenticação, falta de espaço, alterações de configuração e interrupções de conexão também podem gerar lacunas.
O monitoramento deve acompanhar tarefas concluídas, arquivos ignorados, tempo de execução, capacidade utilizada e alertas de comportamento anormal. Uma rotina que apenas envia dados sem validar o resultado pode transmitir uma falsa sensação de segurança.
O controle de acesso merece a mesma atenção. Contas administrativas sem autenticação multifator, permissões excessivas e credenciais compartilhadas facilitam ações destrutivas. A separação entre operador, auditor e responsável pelas chaves reduz o alcance de um erro ou comprometimento.
Como a conexão afeta o primeiro backup?
O primeiro envio costuma ser o momento mais pesado, porque todo o conjunto precisa atravessar a conexão antes que os incrementais reduzam o volume diário. Muitos terabytes podem exigir dias ou semanas, especialmente quando a largura de banda é limitada ou dividida com aplicações de produção.
Depois da carga inicial, backups incrementais transferem apenas alterações identificadas, mas o resultado depende da frequência das modificações e da capacidade do software de detectar blocos repetidos. Compressão e deduplicação podem diminuir o tráfego, embora também consumam processamento no equipamento de origem.
A recuperação precisa entrar no planejamento desde o início. Baixar uma pasta pequena pela internet é diferente de reconstruir um servidor inteiro ou vários terabytes. Para incidentes de grande escala, uma cópia local no NAS, um destino intermediário ou um método de envio físico oferecido pelo provedor pode reduzir o tempo de indisponibilidade.
Quando usar NAS junto com a nuvem?
O NAS é útil quando a organização precisa centralizar arquivos, manter uma cópia local e recuperar dados com rapidez dentro da rede. Ele também pode executar ou receber tarefas de backup, conservar snapshots e encaminhar cópias para um serviço remoto, formando uma arquitetura híbrida.
Snapshot e backup, porém, não são equivalentes. O snapshot registra um estado do volume e costuma permitir retorno rápido, mas permanece dependente do próprio sistema de armazenamento. Se o equipamento for roubado, destruído ou comprometido, a cópia remota continuará sendo necessária.
A integração deve considerar criptografia, compatibilidade do serviço, largura de banda, retenção e capacidade de restauração. Para um escritório com grande volume e conexão moderada, manter o histórico recente localmente e enviar cópias protegidas para object storage pode equilibrar velocidade, resiliência e custo.
Como validar a recuperação dos arquivos?
Um backup só cumpre sua função quando os dados podem ser restaurados dentro do prazo necessário. A validação deve incluir abertura de arquivos, consistência de bancos de dados, recuperação granular e, quando aplicável, reconstrução completa de uma máquina virtual ou servidor.
Testes pequenos identificam problemas de chave, permissão e integridade sem exigir a paralisação do ambiente. Simulações maiores revelam limitações de largura de banda, dependência do provedor, tempo de download e capacidade da equipe para reorganizar os serviços.
O resultado precisa ser documentado com o tempo de recuperação, versões utilizadas, responsáveis e falhas encontradas. Essa evidência permite ajustar o RPO, que representa a perda aceitável de dados, e o RTO, que define quanto tempo o serviço pode permanecer indisponível.
Como montar uma proteção sustentável?
Uma estratégia consistente combina cópias locais e externas, retenção compatível com o risco, criptografia com chaves administradas de forma segura e testes de recuperação. A escolha entre nuvem pública, privada ou híbrida deve considerar volume, crescimento, conectividade, orçamento e velocidade exigida para retornar à operação.
O planejamento também precisa revisar permissões, alertas, imutabilidade, custos de armazenamento e transferência. Com esse controle, o backup de dados sensíveis em cloud com criptografia avançada deixa de ser apenas uma tarefa automática e passa a integrar uma política de continuidade e proteção.
Para avaliar a integração entre Storage NAS, armazenamento local e cópias criptografadas na nuvem, entre em contato com a nossa equipe e conheça uma arquitetura de backup híbrido adequada ao volume, à retenção e à recuperação necessários.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup na nuvem em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP