- Quais erros mais comprometem a segurança dos backups?
- Por que uma única cópia oferece pouca proteção?
- Como o ransomware alcança os backups?
- O que acontece quando as permissões são excessivas?
- Por que confiar apenas em sincronização é perigoso?
- Como a retenção curta afeta a recuperação?
- O risco de ignorar criptografia e exposição
- Por que backups sem monitoramento falham?
- O que os testes de restauração revelam?
- Como transformar falhas em uma estratégia confiável?
Uma empresa pode manter cópias automáticas, discos disponíveis e relatórios aparentemente normais e ainda assim descobrir, no momento da crise, que não consegue recuperar os dados. O problema costuma nascer de falhas simples: permissões excessivas, retenção curta, credenciais expostas ou tarefas de backup que nunca foram restauradas.
Os riscos não atingem apenas os arquivos originais. Um ransomware pode alcançar o armazenamento das cópias, uma exclusão acidental pode ser replicada e uma corrupção silenciosa pode permanecer em várias versões. Quando isso acontece, possuir backups não significa necessariamente contar com dados íntegros e recuperáveis.
Quais erros mais comprometem a segurança dos backups?
Os erros mais perigosos são aqueles que fazem a cópia depender do mesmo ambiente que deveria proteger. Manter todos os arquivos e backups no mesmo equipamento, usar uma única credencial administrativa ou confiar apenas em snapshots cria uma proteção limitada, porque uma falha pode atingir o conjunto inteiro.
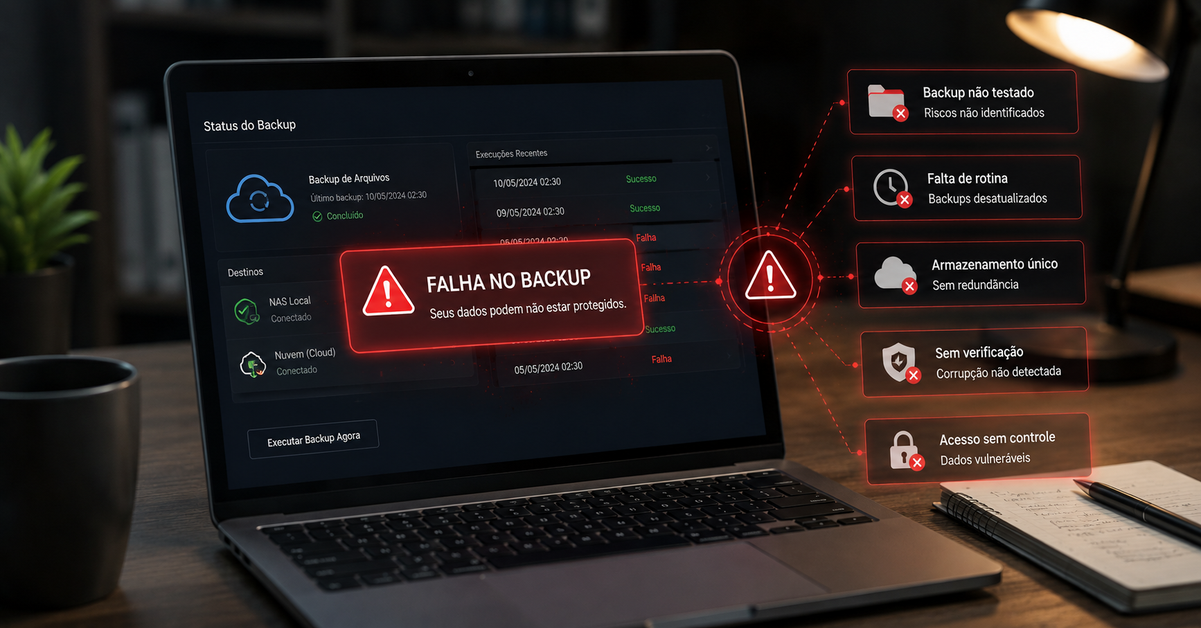
Também comprometem a segurança a ausência de testes, a falta de monitoramento dos jobs, a retenção inadequada e o acesso remoto sem controles fortes. Cada problema afeta uma propriedade diferente: permissões excessivas aumentam a exposição, falhas de integridade prejudicam a confiabilidade e cópias inacessíveis impedem a recuperação.
A estratégia precisa considerar o caminho completo entre o incidente e a restauração. Isso inclui executar a cópia, protegê-la contra alterações indevidas, preservar versões anteriores, detectar falhas e confirmar que os dados podem voltar a funcionar no tempo exigido pela operação.
Por que uma única cópia oferece pouca proteção?
Uma única cópia concentra o risco em um ponto de falha. Se estiver em um HD externo perdido, em um NAS danificado, em uma conta de nuvem bloqueada ou em um servidor atingido por malware, a recuperação dependerá de uma alternativa que talvez não exista.
A redundância reduz essa dependência, mas não consiste apenas em duplicar arquivos. Duas cópias no mesmo Storage NAS continuam sujeitas a roubo, incêndio, falha elétrica, credenciais comprometidas e ataques que alcançam o equipamento pela rede.
Uma arquitetura baseada em múltiplas cópias e diferentes meios de armazenamento amplia as possibilidades de retorno. Parte dos dados pode permanecer disponível para recuperação rápida, enquanto outra cópia fica fora do ambiente principal, com acesso restrito, retenção própria ou operação offline.
Como o ransomware alcança os backups?
O ransomware pode comprometer os backups quando o software de proteção usa credenciais com privilégios elevados e acesso permanente ao repositório. Depois de invadir uma estação ou servidor, o atacante tenta localizar compartilhamentos, apagar versões anteriores e criptografar os arquivos armazenados.
O risco aumenta quando o destino é tratado como uma pasta comum, sem separação de usuários, sem autenticação multifator e sem bloqueio contra alterações. A cópia continua existindo fisicamente, mas deixa de cumprir a função de recuperação porque foi modificada junto com os dados de produção.
Snapshots ajudam a preservar estados anteriores, porém não devem ser considerados automaticamente imunes. Se o invasor obtiver permissão suficiente no Storage NAS, pode apagar snapshots, alterar políticas de retenção ou comprometer a administração do equipamento. A proteção depende da configuração e do nível de isolamento oferecido.
Medidas como imutabilidade, repositórios com acesso controlado, cópias offline e air gap reduzem caminhos de ataque diferentes. Air gap representa uma separação que impede o acesso direto durante a operação normal; já a imutabilidade impede alterações ou exclusões durante determinado período. Nenhuma delas substitui testes de restauração e controle das credenciais.

O que acontece quando as permissões são excessivas?
Permissões amplas permitem que mais usuários, aplicações e dispositivos alterem ou excluam as cópias. Uma conta usada apenas para gravar backups não deveria administrar o repositório inteiro, pois o comprometimento dessa credencial transformaria um incidente local em uma ameaça direta à recuperação.
O princípio do menor privilégio limita cada identidade ao necessário para executar uma função. Separar contas de operação, administração e restauração dificulta movimentos indevidos e ajuda a identificar qual acesso realizou determinada alteração.
Em um NAS, essa separação pode envolver usuários individuais, grupos, compartilhamentos específicos e bloqueio de protocolos desnecessários. A autenticação multifator acrescenta uma barreira para a administração, mas não corrige permissões mal planejadas nem substitui o acompanhamento de atividades suspeitas.
Por que confiar apenas em sincronização é perigoso?
A sincronização mantém dois locais semelhantes, enquanto o backup preserva versões que podem ser recuperadas depois. Essa diferença muda completamente o resultado diante de exclusão acidental, corrupção ou criptografia maliciosa.
Quando um arquivo comprometido é sincronizado, a alteração pode alcançar imediatamente a outra extremidade. O mesmo ocorre com uma pasta apagada por engano: a sincronização pode reproduzir a exclusão em vez de conservar uma versão anterior.
A replicação também tem limitações parecidas quando trabalha em tempo quase real. Ela é útil para disponibilidade e continuidade, mas não substitui uma política de retenção histórica. Para recuperação após erro humano ou ataque, é necessário preservar pontos anteriores e impedir que todos sejam alterados ao mesmo tempo.
Como a retenção curta afeta a recuperação?
A retenção define por quanto tempo versões anteriores permanecem disponíveis. Quando esse período é menor do que o tempo necessário para detectar um problema, arquivos corrompidos ou infectados podem ocupar o lugar das versões saudáveis antes que o incidente seja percebido.
Esse erro aparece com frequência em ambientes que mantêm apenas o backup mais recente para economizar espaço. Uma corrupção silenciosa em um banco de dados ou em uma planilha importante pode ser incluída em várias execuções sucessivas, eliminando gradualmente a possibilidade de voltar a um estado íntegro.
Uma política adequada relaciona frequência de cópia, tempo de retenção, criticidade e capacidade disponível. Dados operacionais podem exigir pontos recentes para reduzir o RPO, enquanto documentos históricos talvez dependam de versões mensais ou anuais. A decisão precisa considerar também requisitos legais, custo e tempo de restauração.
O risco de ignorar criptografia e exposição
Criptografia protege a confidencialidade quando o disco, o NAS, a mídia removível ou a conexão com a nuvem é acessada indevidamente. Ela reduz o impacto de roubo físico e interceptação, mas não impede que uma conta autorizada apague dados nem garante que a cópia esteja íntegra.
O cuidado com as chaves é parte da proteção. Se forem armazenadas no mesmo local, com acesso irrestrito ou sem possibilidade de recuperação, um incidente pode impedir a leitura dos dados legítimos. A gestão precisa separar as chaves das cópias, restringir administradores e documentar como ocorrerá a restauração.
A exposição também surge em serviços publicados diretamente na internet, portas abertas e interfaces administrativas sem proteção suficiente. Sempre que possível, o gerenciamento deve ocorrer por canais controlados, com autenticação forte, atualizações e registro das atividades. A redução da superfície de ataque complementa, mas não substitui, uma cópia isolada.
Por que backups sem monitoramento falham?
Um job pode falhar por falta de espaço, alteração de credenciais, indisponibilidade da rede, erro de configuração ou incompatibilidade entre aplicações. Sem alertas e acompanhamento, a rotina continua parecendo automática enquanto a última cópia válida fica cada vez mais antiga.
Relatórios precisam indicar mais do que a conclusão do processo. É importante observar arquivos protegidos, duração, volume transferido, erros parciais, capacidade disponível e alterações inesperadas. Uma execução marcada como concluída não prova, isoladamente, que todos os dados necessários foram copiados.
O monitoramento deve levar a uma ação definida. Alertas sem responsável, prazo e procedimento de correção apenas acumulam avisos. A revisão periódica dos registros revela falhas silenciosas, crescimento anormal dos dados e sinais de que a retenção ou a infraestrutura já não atende à operação.
O que os testes de restauração revelam?
O teste de restauração mostra se a cópia pode ser usada, não apenas se foi criada. Ele pode revelar arquivos incompletos, permissões incompatíveis, dependências não documentadas, chaves ausentes, desempenho insuficiente ou um tempo de recuperação incompatível com o RTO definido.
Uma verificação de integridade ajuda a identificar corrupção, mas não substitui a abertura de arquivos, a recuperação de máquinas virtuais ou a validação de aplicações. Bancos de dados, sistemas empresariais e servidores de arquivos podem exigir procedimentos diferentes, com consistência própria e ordem correta de retorno.
Testes regulares também reduzem a dependência de uma única pessoa. A documentação do processo, dos acessos necessários e das prioridades permite agir durante uma crise, quando a equipe pode estar sob pressão ou quando o administrador habitual não estiver disponível.
Como transformar falhas em uma estratégia confiável?
A correção começa pelo inventário dos dados, das ameaças e dos tempos aceitáveis de indisponibilidade. A partir daí, a regra 3-2-1 pode orientar a distribuição das cópias, desde que seja adaptada ao cenário: manter diferentes meios, uma cópia fora do ambiente principal e controles adicionais contra alteração fortalece a recuperação.
Um Storage NAS pode centralizar rotinas, oferecer recuperação local e organizar permissões, snapshots e replicação. Ele não deve concentrar todas as cópias, porém. A proteção ganha consistência quando o equipamento participa de uma arquitetura com autenticação adequada, retenção, monitoramento, cópia externa ou offline e testes comprovados.
A revisão precisa ocorrer depois de mudanças relevantes, como troca de servidores, aumento do volume, adoção de serviços em nuvem ou alteração das aplicações. O que protege arquivos pessoais pode ser insuficiente para máquinas virtuais e bancos de dados, assim como uma cópia rápida pode não atender uma operação que exige continuidade.
Uma estratégia segura não elimina todos os incidentes, mas reduz a chance de comprometimento conjunto e aumenta a capacidade de recuperação. Fale com a nossa equipe para avaliar como centralizar e proteger os backups de acordo com os riscos, o volume e a necessidade de restauração da operação.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP