- Como funciona um backup seguro?
- Além da cópia: o que torna um backup vulnerável?
- A importância da regra 3-2-1 na proteção dos dados
- Criptografia: como proteger a confidencialidade das cópias
- Controle de acesso e autenticação para os backups
- Isolamento: Air Gap e cópias offline contra ataques
- Imutabilidade: a barreira contra alterações e exclusões
- O papel do Storage NAS na centralização e segurança
- Validação e testes: a garantia de uma recuperação bem-sucedida
- Construindo uma estratégia de proteção completa
A perda de dados por uma falha de disco ou exclusão acidental é um risco conhecido. Mas o que acontece quando o próprio backup é comprometido por um ataque de ransomware, acesso indevido ou corrupção silenciosa dos arquivos?
Uma cópia de segurança vulnerável oferece uma falsa sensação de proteção. Se o backup estiver acessível na mesma rede que os dados originais e não possuir camadas de segurança, ele pode ser destruído junto com os arquivos de produção.
Entender como uma proteção de dados eficaz funciona envolve ir além da simples cópia. É preciso analisar o ciclo completo: como as cópias são criadas, onde são armazenadas, quem pode acessá-las e, principalmente, como garantir sua recuperação.
Como funciona um backup seguro?
Um backup seguro não é um produto, mas um processo que garante a confidencialidade, a integridade e a disponibilidade das cópias de segurança. Ele funciona com base em camadas de proteção que reduzem múltiplos riscos simultaneamente.
A confidencialidade impede que pessoas não autorizadas leiam o conteúdo dos backups, geralmente por meio de criptografia. A integridade assegura que os dados não foram alterados ou corrompidos, seja por falha técnica ou ação maliciosa.
Já a disponibilidade garante que os dados possam ser recuperados dentro do tempo necessário. Um backup seguro, portanto, é aquele que permanece protegido, íntegro e acessível para restauração mesmo após um incidente grave nos dados originais.
Além da cópia: o que torna um backup vulnerável?
A principal vulnerabilidade de um backup é compartilhar as mesmas fraquezas do ambiente de produção. Se uma cópia estiver em um compartilhamento de rede aberto e sem proteção, ela está tão exposta quanto qualquer outro arquivo.
Ameaças como ransomware são projetadas para procurar e criptografar não apenas arquivos locais, mas também unidades de rede e backups acessíveis. Sem isolamento, a cópia de segurança se torna apenas mais uma vítima do ataque.
Outros riscos incluem o erro humano, como a exclusão acidental de arquivos de backup, e a corrupção silenciosa, onde os dados se degradam ao longo do tempo sem gerar alertas. Uma estratégia de proteção deve considerar todas essas falhas.

A importância da regra 3-2-1 na proteção dos dados
A regra 3-2-1 é um princípio fundamental para a resiliência dos dados. Ela orienta a manutenção de pelo menos três cópias dos dados importantes, em dois tipos de mídias diferentes, com uma dessas cópias armazenada em um local externo (offsite).
Manter três cópias reduz o risco de uma falha única destruir todas as versões. Usar dois tipos de mídia, como um Storage NAS e fitas LTO ou nuvem, protege contra falhas específicas de uma tecnologia ou dispositivo.
A cópia offsite é a defesa contra desastres locais, como incêndios, inundações, roubos ou ataques de ransomware que comprometem toda a infraestrutura local. Essa redundância geográfica e tecnológica é a base de uma recuperação confiável.
Criptografia: como proteger a confidencialidade das cópias
A criptografia transforma os dados em um formato ilegível para quem não possui a chave de decodificação. Em um backup, ela garante que, mesmo que as cópias sejam roubadas ou acessadas indevidamente, seu conteúdo permaneça confidencial.
Existem dois momentos cruciais para a aplicação da criptografia. A criptografia em trânsito protege os dados enquanto eles são transferidos pela rede, e a criptografia em repouso protege os arquivos já armazenados no destino.
Implementar essa camada de segurança é vital para informações sensíveis, dados de clientes ou propriedade intelectual. Sem ela, a segurança do backup depende apenas do controle de acesso físico e lógico ao dispositivo de armazenamento.
Controle de acesso e autenticação para os backups
Saber quem pode acessar, modificar ou excluir os backups é tão importante quanto protegê-los contra ameaças externas. Um controle de acesso inadequado pode permitir que um invasor ou um erro humano destrua as cópias de segurança.
As permissões devem seguir o princípio do menor privilégio, onde cada usuário ou serviço tem acesso apenas ao que é estritamente necessário para sua função. Contas de administrador com acesso total aos backups representam um alvo de alto valor.
A autenticação multifator (MFA) adiciona uma camada extra de verificação, exigindo mais do que apenas uma senha para acessar sistemas de backup ou storages. Isso dificulta drasticamente o acesso por meio de credenciais comprometidas.
Isolamento: Air Gap e cópias offline contra ataques
O isolamento é uma das estratégias mais eficazes contra ataques que se propagam pela rede, como o ransomware. Ele consiste em criar uma separação lógica ou física entre os dados de produção e ao menos uma cópia de segurança.
Uma cópia offline, armazenada em um HD externo ou fita LTO desconectada, é um exemplo clássico. Como não há conexão ativa, o malware não consegue alcançá-la. Esse método é conhecido como "air gap" ou lacuna de ar.
Embora eficaz, o air gap físico exige disciplina para conectar, atualizar e desconectar a mídia regularmente. Soluções de armazenamento em nuvem com configurações adequadas ou replicação para um local isolado podem criar um air gap lógico.
Imutabilidade: a barreira contra alterações e exclusões
A imutabilidade impede que um backup seja alterado ou excluído antes do fim de seu período de retenção definido. Uma vez gravado, o dado se torna "write-once, read-many" (WORM), ou seja, pode ser lido várias vezes, mas não modificado.
Essa é uma defesa poderosa contra ransomware e exclusões maliciosas ou acidentais. Mesmo que um invasor obtenha credenciais de administrador, ele não conseguirá apagar ou criptografar as cópias de segurança imutáveis.
Tecnologias de armazenamento de objetos (object storage) em nuvem e alguns sistemas de Storage NAS modernos oferecem suporte a snapshots e backups imutáveis. Essa característica garante a integridade e a recuperabilidade das cópias.
O papel do Storage NAS na centralização e segurança
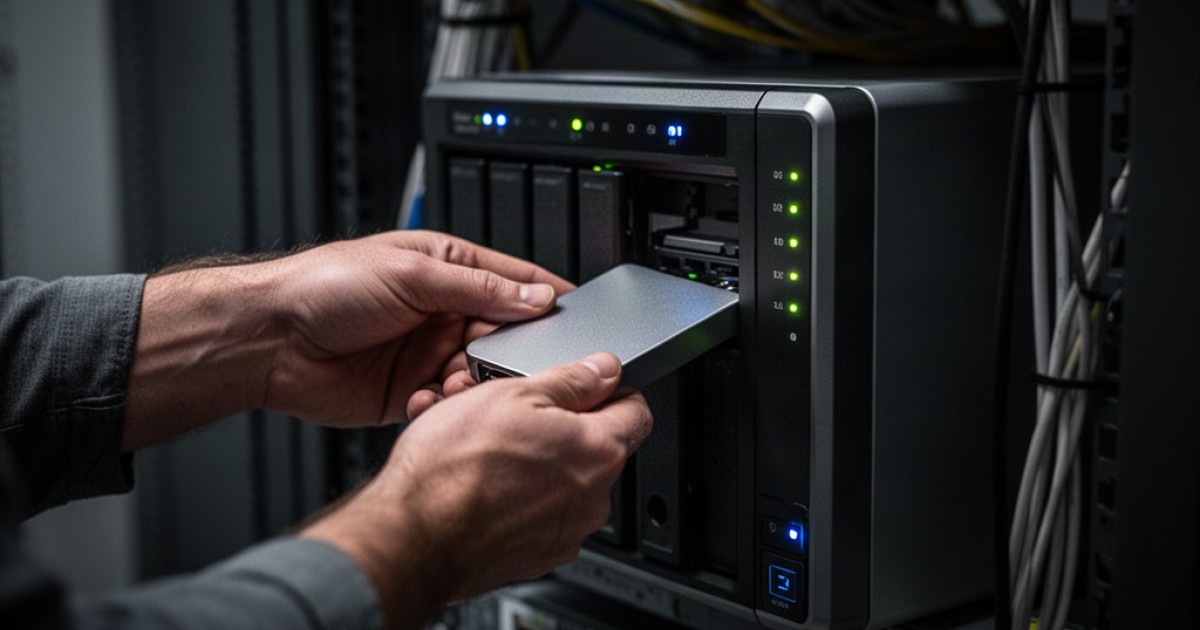
Um Storage NAS (Network Attached Storage) pode atuar como um pilar central em uma estratégia de backup seguro. Ele centraliza o armazenamento das cópias de múltiplos dispositivos, como servidores, computadores e máquinas virtuais.
Essa centralização facilita a aplicação de políticas de segurança consistentes. É possível configurar permissões de acesso granulares por usuário, ativar a criptografia de dados em repouso e automatizar as rotinas de backup.
Sistemas NAS modernos também suportam snapshots, que são registros do estado dos arquivos em um ponto no tempo, permitindo uma recuperação rápida de exclusões ou alterações. Alguns modelos avançados já oferecem snapshots imutáveis.
Além disso, um NAS pode ser o ponto de partida para a regra 3-2-1, replicando os backups para um segundo NAS em outro local ou para um serviço de nuvem, criando a cópia offsite necessária para uma proteção completa contra desastres.
Validação e testes: a garantia de uma recuperação bem-sucedida
Um backup só é útil se for recuperável. Apenas receber a notificação de que o "backup foi concluído com sucesso" não é suficiente para garantir que os dados estão íntegros e prontos para uma restauração.
A validação e os testes periódicos são essenciais. Isso envolve realizar simulações de recuperação, seja restaurando arquivos individuais, pastas ou até mesmo sistemas inteiros em um ambiente de teste para verificar sua funcionalidade.
Esses testes confirmam a integridade dos dados, a eficácia do software de backup e a familiaridade da equipe com os procedimentos de recuperação. Sem testes, uma empresa pode descobrir que seus backups são inúteis justamente no momento em que mais precisa deles.
Construindo uma estratégia de proteção completa
Não existe uma única ferramenta que garanta um backup totalmente seguro. A proteção eficaz nasce da combinação de várias camadas de defesa, que juntas reduzem a superfície de ataque e garantem a capacidade de recuperação.
A estratégia começa com a diversificação de cópias e mídias, como orienta a regra 3-2-1, e se fortalece com controles técnicos. Criptografia, controle de acesso e isolamento protegem as cópias contra acessos e ataques.
Recursos como imutabilidade oferecem uma barreira quase intransponível contra alterações, enquanto a validação constante garante que todo o processo funcione. Organizar esses elementos em um plano coeso é o que transforma uma simples cópia em um verdadeiro plano de contingência. Para ajuda na implementação de uma estrutura de armazenamento robusta e segura, fale com a nossa equipe.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP