- Como evitar que o backup seja comprometido por hackers?
- Por que os backups se tornaram alvos de ataques?
- Controle de acesso e credenciais: a primeira linha de defesa
- A importância da criptografia para proteger os dados em repouso
- O que é um backup com air gap e como ele funciona?
- Imutabilidade: a garantia de que os backups não serão alterados
- Regra 3-2-1: diversificando locais e mídias de armazenamento
- Nuvem vs. Mídia Offline: qual estratégia oferece mais segurança?
- A função dos snapshots na recuperação rápida após um incidente
- Construindo uma estratégia de proteção em camadas
Muitas pessoas acreditam que ter uma cópia de segurança é o suficiente para se proteger contra a perda de dados. No entanto, ataques cibernéticos modernos, como o ransomware, evoluíram e passaram a mirar não apenas os arquivos originais, mas também os próprios backups.
Quando um hacker consegue criptografar ou deletar as cópias de segurança, a capacidade de recuperação de uma empresa é completamente neutralizada. Esse cenário transforma um incidente de segurança em um desastre potencial, deixando a organização sem alternativas além de negociar com os criminosos.
Proteger os backups exige uma estratégia que vai além da simples cópia. É preciso pensar em isolamento, controle de acesso, criptografia e integridade, garantindo que as cópias permaneçam seguras, intactas e disponíveis mesmo durante um ataque ativo na rede.
Como evitar que o backup seja comprometido por hackers?
Evitar que um backup seja comprometido por hackers exige uma abordagem de segurança em camadas, pois não existe uma única solução infalível. A proteção começa com a premissa de que os backups são ativos tão críticos quanto os dados de produção e, portanto, merecem o mesmo nível de atenção.
A estratégia deve combinar medidas preventivas, que dificultam o acesso não autorizado, com mecanismos de proteção que garantem a integridade das cópias. Isso inclui desde o controle rigoroso de quem pode acessar os dados de backup até a criação de cópias isoladas e imunes a alterações.
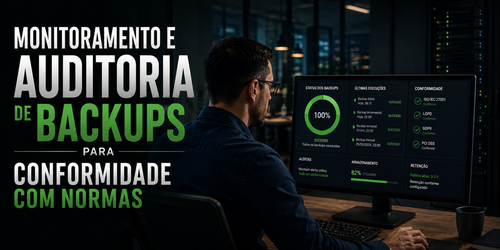
Além disso, é fundamental que o plano de proteção contemple a validação e os testes de recuperação. Afinal, a única forma de confiar em um backup é ter a certeza de que ele pode ser restaurado com sucesso quando necessário, livre de corrupção ou infecções.
Por que os backups se tornaram alvos de ataques?
Os backups se tornaram alvos prioritários porque os cibercriminosos entenderam que neutralizar a capacidade de recuperação de uma vítima aumenta drasticamente a chance de um resgate ser pago. Um ataque de ransomware bem-sucedido não apenas criptografa os dados de produção, mas também destrói as cópias de segurança.
Ao eliminar a principal alternativa da empresa para restaurar suas operações, o invasor cria uma situação de refém digital. A organização fica diante de uma escolha difícil: pagar o resgate ou enfrentar uma perda de dados potencialmente permanente e um longo período de inatividade.
Além do ransomware, os backups também são visados para espionagem industrial e roubo de informações sensíveis. Uma cópia de segurança completa pode conter anos de dados financeiros, segredos comerciais e informações de clientes, tornando-se um tesouro para atacantes com motivações financeiras ou estratégicas.

Controle de acesso e credenciais: a primeira linha de defesa
A primeira e mais fundamental camada de proteção para os backups é o controle rigoroso de acesso. Isso significa aplicar o princípio do menor privilégio, onde contas de usuários e serviços têm apenas as permissões estritamente necessárias para realizar suas tarefas.
Contas de administrador ou com privilégios elevados nunca devem ser usadas para as rotinas diárias de backup. Se essa credencial for comprometida, o invasor ganha controle total sobre o ambiente, incluindo a capacidade de modificar políticas de retenção e deletar todas as cópias existentes.
A autenticação multifator (MFA) deve ser habilitada em todas as contas que gerenciam a infraestrutura de backup, seja em um Storage NAS, servidor ou plataforma em nuvem. A MFA adiciona uma barreira crítica, exigindo uma segunda forma de verificação que impede o acesso mesmo que a senha seja roubada.
A importância da criptografia para proteger os dados em repouso
A criptografia transforma os dados do backup em um formato ilegível para qualquer pessoa que não possua a chave de decodificação correta. Essa medida protege a confidencialidade das informações, mesmo que um invasor consiga acessar os arquivos de backup.
Quando um backup criptografado é roubado de um servidor, nuvem ou HD externo, os dados contidos nele permanecem seguros. O atacante terá apenas um conjunto de arquivos inúteis, incapaz de extrair informações sensíveis sobre clientes, finanças ou operações da empresa.
É importante garantir que a criptografia seja aplicada tanto em trânsito (durante a transferência dos dados para o destino) quanto em repouso (quando os dados estão armazenados). A gestão segura das chaves de criptografia é igualmente crucial, pois a perda da chave torna a recuperação dos dados impossível.
O que é um backup com air gap e como ele funciona?
Um backup com "air gap" (ou lacuna de ar) é uma cópia dos dados armazenada em um dispositivo ou sistema que está fisicamente ou logicamente desconectado da rede principal. Essa desconexão cria uma barreira intransponível para ataques que se propagam pela rede, como o ransomware.
Exemplos clássicos de air gap incluem o uso de fitas LTO ou HDs externos que são desconectados após a conclusão do backup e guardados em um local seguro. A ausência de uma conexão de rede impede que qualquer malware ou invasor na rede principal possa acessar, modificar ou criptografar essas cópias.
Embora extremamente seguro, o air gap introduz desafios operacionais, pois geralmente exige intervenção manual para conectar e desconectar a mídia. O tempo de recuperação também pode ser maior, mas o nível de proteção contra ataques online é incomparável, tornando-o um pilar em estratégias de disaster recovery.
Imutabilidade: a garantia de que os backups não serão alterados
A imutabilidade é uma propriedade que, uma vez aplicada a um backup, impede que ele seja alterado ou excluído antes do fim de um período de retenção predefinido. Nem mesmo um administrador com privilégios máximos pode apagar uma cópia imutável, o que a torna uma defesa poderosa contra ransomware e exclusões maliciosas.
Quando um ataque de ransomware ocorre, o malware tenta criptografar todos os arquivos que consegue alcançar, incluindo os backups. Se as cópias de segurança forem imutáveis, essa tentativa falha, pois o sistema de armazenamento rejeita qualquer comando de modificação ou exclusão.
Essa tecnologia está disponível em soluções de armazenamento de objetos em nuvem, como o Amazon S3 com Object Lock, e também em alguns sistemas de Storage NAS modernos que suportam snapshots imutáveis. A imutabilidade garante a integridade e a disponibilidade de uma cópia limpa para recuperação.
Regra 3-2-1: diversificando locais e mídias de armazenamento
A regra 3-2-1 é um princípio fundamental para a resiliência dos dados. Ela orienta a manutenção de pelo menos três cópias dos dados, em dois tipos de mídia diferentes, com uma dessas cópias armazenada em um local externo (offsite).
Cada componente da regra aborda um tipo diferente de risco. Ter três cópias reduz o impacto da falha de uma delas. Usar duas mídias diferentes protege contra falhas específicas de um tipo de tecnologia, como um lote defeituoso de HDs. Manter uma cópia offsite é a proteção contra desastres locais, como incêndios, inundações ou ataques que comprometem todo o ambiente principal.
No contexto de ataques de hackers, a cópia offsite é a mais importante. Se essa cópia também estiver offline (com air gap), ela se torna a última linha de defesa, imune ao comprometimento da rede local e garantindo que sempre haverá uma versão recuperável dos dados.
Nuvem vs. Mídia Offline: qual estratégia oferece mais segurança?
A escolha entre nuvem e mídia offline para o backup externo não tem uma resposta única, pois cada abordagem oferece diferentes tipos de segurança. A nuvem se destaca pela automação, acessibilidade e recursos avançados como a imutabilidade, que podem ser configurados para proteger as cópias.
No entanto, a segurança na nuvem depende criticamente da configuração correta de permissões e do gerenciamento de credenciais. Contas de nuvem comprometidas podem expor os backups a exclusões ou roubo de dados, tornando o controle de acesso um ponto central de preocupação.
Mídias offline, como fitas ou HDs externos, oferecem a proteção máxima do air gap, isolando completamente as cópias de ameaças online. Sua principal desvantagem está na necessidade de processos manuais, disciplina para a rotação das mídias e segurança física para o armazenamento.
Muitas vezes, a estratégia mais robusta combina as duas abordagens. Utiliza-se a nuvem para recuperações rápidas e automação, enquanto as mídias offline servem como uma apólice de seguro para cenários de desastre ou comprometimento total do ambiente online.
A função dos snapshots na recuperação rápida após um incidente
Snapshots são registros instantâneos do estado de um sistema de arquivos ou de uma máquina virtual em um ponto específico no tempo. Eles são diferentes de backups tradicionais, pois geralmente são armazenados no mesmo dispositivo que os dados originais e dependem deles para funcionar.
A grande vantagem dos snapshots é a velocidade de recuperação. Restaurar um volume de dados a partir de um snapshot feito minutos antes de um ataque de ransomware ou de uma exclusão acidental pode levar apenas alguns segundos, minimizando o tempo de inatividade.
Contudo, os snapshots não substituem uma estratégia de backup completa. Por estarem no mesmo local, eles são vulneráveis a falhas de hardware, desastres físicos ou ataques que destruam o storage principal. A melhor prática é integrá-los a uma rotina que também crie cópias externas e independentes.
Construindo uma estratégia de proteção em camadas
A proteção eficaz dos backups contra hackers não depende de uma única ferramenta, mas da construção de uma defesa em camadas. Cada camada é projetada para mitigar diferentes tipos de ameaças, garantindo que, se uma falhar, outras continuarão a proteger os dados.
Essa estratégia começa com a prevenção, por meio de controles de acesso rigorosos e autenticação multifator. Em seguida, adiciona camadas de proteção direta aos dados, como criptografia, imutabilidade e isolamento físico ou lógico por meio do air gap e da regra 3-2-1.
Finalmente, a confiança em toda a estrutura é estabelecida por meio de testes de recuperação regulares. Validar que os backups estão íntegros e podem ser restaurados transforma o plano de segurança de uma teoria para uma capacidade operacional comprovada.
Para garantir que os backups estejam realmente seguros e recuperáveis, é essencial avaliar a infraestrutura e as rotinas existentes. Fale com um de nossos especialistas para desenhar uma solução robusta e alinhada às suas necessidades de proteção.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP