- O que é ransomware e como ele funciona?
- Quais são os principais riscos e impactos desse tipo de ataque?
- Quais formas de infecção são mais comuns no dia a dia?
- Quais diferenças existem entre variantes e famílias de ransomware?
- Como soluções de armazenamento ajudam na proteção contra ransomware?
- Quais estratégias realmente funcionam para prevenção e recuperação?
- Como manter um plano consistente e sustentável de proteção contra ataques?
Em muitos computadores pessoais e de pequenas empresas, tudo funciona normalmente até o dia em que arquivos importantes começam a dar erro ao abrir. Planilhas de controle, contratos, pastas de fotos ou projetos inteiros deixam de funcionar de uma hora para outra.
Na maior parte das vezes, essa situação nasce de pequenas brechas acumuladas com o tempo. Falta de atualização, acessos desatentos a e-mails, pendrives conectados sem cuidado e ausência de um plano de backup criam um terreno fértil para ataques digitais silenciosos.
Com um pouco de clareza sobre como essas ameaças atuam e quais proteções realmente fazem diferença, torna-se possível blindar dados pessoais e corporativos. Sem mudanças radicais na rotina, mas com escolhas mais conscientes de armazenamento e backup.
O que é ransomware e como ele funciona?
O termo ransomware descreve um tipo de ameaça digital que impede o acesso normal a arquivos ou sistemas. Em geral, os dados são bloqueados por criptografia e uma mensagem aparece exigindo pagamento para liberar o conteúdo.
O funcionamento costuma seguir uma linha semelhante. O código malicioso entra pela máquina, se espalha em silêncio, identifica documentos valiosos e altera esses arquivos de forma que apenas a chave dos criminosos consiga restaurá-los.
Esse processo pode começar com um simples clique em anexo de e-mail, instalação de programa pirata ou acesso a sites comprometidos. O usuário continua trabalhando normalmente até que o ataque ative o bloqueio e os arquivos passem a exibir extensões estranhas.
Em ambientes com rede compartilhada, a ameaça não fica restrita a um único computador. Pastas de trabalho em grupo, discos mapeados e até servidores de arquivos podem ser criptografados em cadeia, ampliando o prejuízo em poucos minutos.
Quais são os principais riscos e impactos desse tipo de ataque?
O primeiro impacto sentido é a perda imediata de acesso a dados importantes. Rotinas administrativas param, relatórios não são enviados, projetos atrasam e informações essenciais deixam de estar disponíveis no momento em que são mais necessárias.
Nos casos em que não existe backup confiável, a pressão psicológica aumenta rapidamente. Surgem dúvidas sobre pagar ou não o resgate, medo de perder tudo e insegurança em relação à continuidade da empresa ou de trabalhos pessoais importantes.
Mesmo quando há algum tipo de cópia, muitas vezes ela está no mesmo computador ou em um HD externo sempre conectado. Quando isso acontece, o ransomware pode atingir também esses dispositivos, tornando a recuperação bem mais difícil.
Outro efeito significativo aparece na reputação. Empresas que perdem dados de clientes, históricos financeiros ou documentos críticos passam a enfrentar desconfiança, precisam refazer cadastros e muitas vezes lidam com exigências legais relacionadas à proteção de dados.
Quais formas de infecção são mais comuns no dia a dia?
Grande parte das infecções começa por e-mail. Mensagens que imitam cobranças, currículos, notas fiscais ou comunicados de serviços conhecidos induzem o clique em anexos ou links que disparam o código malicioso.
Softwares piratas, cracks e geradores de licença também formam um canal frequente de contaminação. O instalador pode trazer embutido o ransomware, que entra com privilégios elevados no sistema e explora brechas de segurança não corrigidas.
Pendrives e discos externos usados em vários computadores completam o cenário. Um dispositivo conectado em máquina já comprometida volta para outro ambiente levando o arquivo malicioso, que muitas vezes se esconde com nomes semelhantes a pastas comuns.
Redes sem segmentação clara entre máquinas pessoais, servidores e equipamentos de backup tendem a ampliar o problema. Quando o ransomware ganha acesso à rede inteira, o alcance da criptografia passa do computador individual para toda a estrutura de arquivos.

Quais diferenças existem entre variantes e famílias de ransomware?
Os primeiros códigos desse tipo focavam em bloquear apenas o acesso ao sistema, exibindo uma tela de bloqueio simples. Com o tempo, novas famílias passaram a criptografar arquivos específicos, mirando documentos de escritório, bancos de dados e imagens.
Algumas variantes apenas embaralham os dados e exigem pagamento para envio da chave de descriptografia. Outras combinam criptografia com roubo de informações, criando um duplo risco: perda de acesso e exposição de conteúdos confidenciais.
Existem ainda versões que tentam se espalhar automaticamente pela rede, atacando compartilhamentos e servidores vulneráveis. Essas variantes exploram falhas conhecidas em sistemas desatualizados e conseguem comprometer muitos dispositivos em poucas horas.
Também surgiram modelos voltados para alvos específicos, como empresas de determinados setores ou estruturas públicas. Nesses casos, o valor de resgate costuma ser mais alto, e o foco é interromper operações críticas para pressionar o pagamento.
Como soluções de armazenamento ajudam na proteção contra ransomware?
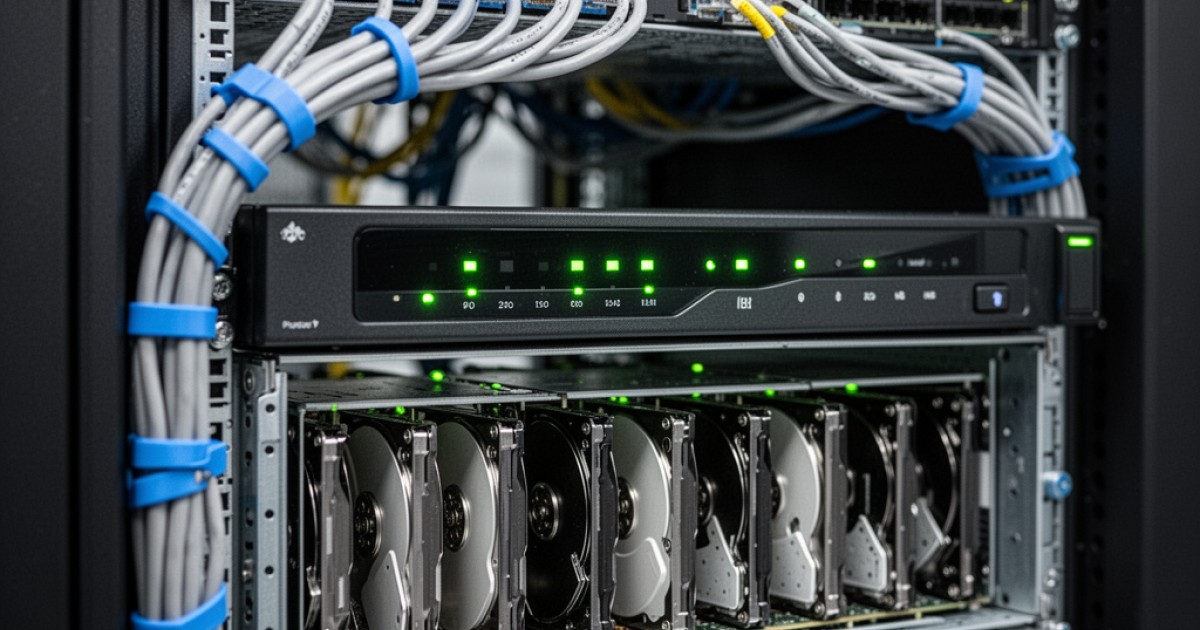
O armazenamento adequado passa a ser um aliado decisivo quando um ataque ocorre. Sistemas que separam o ambiente de produção da área de backup reduzem muito a chance de as cópias serem atingidas pela mesma criptografia.
Storages em rede, como equipamentos NAS, permitem centralizar arquivos em um ponto controlado, com permissões de acesso ajustadas por usuário ou grupo. Isso limita o alcance de uma infecção iniciada em um único computador da equipe.
Outra vantagem dos sistemas de storage está na possibilidade de manter versões anteriores dos arquivos. Alguns modelos oferecem snapshots e históricos automáticos, que registram estados anteriores das pastas e ajudam a voltar no tempo em caso de ataque.
Integrações com backup em nuvem e discos externos rotacionados aumentam a redundância. Quando o armazenamento é pensado de forma estratégica, o ransomware deixa de ser uma sentença definitiva e passa a ser um incidente contornável.
Quais estratégias realmente funcionam para prevenção e recuperação?
A prevenção começa com uma rotina básica de atualização de sistemas operacionais, aplicativos e antivírus. Correções de segurança reduzem brechas exploradas por muitas famílias de ransomware que miram falhas já conhecidas.
Treinamentos curtos sobre e-mails suspeitos, anexos inesperados e downloads de origem duvidosa diminuem bastante a chance de um clique desencadear o ataque. Pequenos hábitos, como desconfiar de mensagens fora do padrão, geram impacto direto na proteção.
Na parte de recuperação, o ponto central está em manter cópias de segurança realmente isoladas. Backups que fiquem apenas no mesmo computador ou em um único HD sempre conectado não oferecem segurança adequada contra criptografia em massa.
Uma combinação de storage em rede, reposição em nuvem e dispositivos externos mantidos offline em rodízio cria camadas de proteção. Dessa maneira, mesmo que um ambiente seja comprometido, outro permanece íntegro e pronto para restaurar os dados.
Como manter um plano consistente e sustentável de proteção contra ataques?
Planos que funcionam no longo prazo costumam ser simples o suficiente para caber na rotina. Cópias automáticas em storage NAS, validação periódica dos backups e testes de restauração evitam surpresas na hora em que uma emergência aparece.
Ambientes domésticos, profissionais autônomos e pequenas empresas ganham muito quando tratam backup como processo contínuo, não como tarefa esporádica. A criação de um padrão mínimo de horários, retenção de versões e responsáveis torna tudo mais previsível.
Quando a estratégia inclui camadas de armazenamento, como NAS, nuvem e mídias externas, a proteção deixa de depender de um único ponto. Essa arquitetura ajuda a enfrentar tanto falhas físicas quanto incidentes lógicos, incluindo criptografia maliciosa.
Para montar ou revisar esse tipo de plano com foco em storage e backup inteligente, a orientação de especialistas em proteção de dados encurta o caminho. Fale com a nossa equipe para estruturar uma rotina de backup sólida e alinhada à realidade do ambiente de trabalho.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP