- Backups automáticos: como funcionam
- Por que automatizar reduz perdas
- Quais falhas atingem as cópias?
- Como proteger os destinos de backup
- Storage NAS centraliza a rotina?
- Nuvem, disco externo ou mídia offline?
- Como aplicar a regra 3-2-1
- Retenção e versionamento evitam perdas?
- Como testar a recuperação dos dados
- Como transformar automação em proteção
Uma falha no computador, uma exclusão acidental ou um ataque de ransomware pode interromper o acesso a documentos, fotos, projetos e sistemas inteiros. Quando a cópia depende de ações manuais, basta esquecer uma execução ou manter o backup conectado ao mesmo ambiente para transformar um incidente simples em perda definitiva.
Os backups automáticos reduzem esse risco porque executam cópias em horários definidos, sem depender da memória de uma pessoa. Ainda assim, automatizar não significa proteger completamente: uma rotina pode copiar arquivos corrompidos, permitir alterações indevidas ou falhar sem que alguém perceba.
Por isso, a segurança dos dados depende da combinação entre frequência, retenção, controle de acesso, isolamento e capacidade de recuperação. A seguir, serão analisados os principais critérios para estruturar uma rotina confiável em computadores, servidores, Storages NAS e serviços de nuvem.
Backups automáticos: como funcionam
Um backup automático utiliza um software ou serviço para copiar arquivos, volumes, máquinas virtuais ou bancos de dados conforme uma agenda previamente configurada. A execução pode ocorrer em intervalos curtos, durante a noite ou de acordo com eventos específicos, reduzindo a dependência de procedimentos manuais.
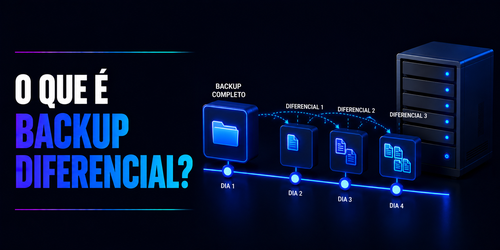
A automação costuma combinar cópias completas, incrementais ou diferenciais. O backup completo reúne todos os dados selecionados, enquanto o incremental registra apenas o que mudou desde a cópia anterior. Essa escolha afeta o consumo de espaço, o tempo de execução e a velocidade de restauração.
Em muitos casos, o ganho mais importante não está apenas na economia de tempo. Uma rotina recorrente diminui o intervalo entre alterações e cópias, o que reduz a quantidade de dados perdida quando ocorre uma falha. Esse intervalo é relacionado ao RPO, que representa quanto de informação pode ser perdido de acordo com a estratégia adotada.
Por que automatizar reduz perdas
Arquivos de trabalho mudam continuamente, e a cópia manual raramente acompanha essa frequência. Um documento criado pela manhã pode ser alterado várias vezes antes do fim do dia, enquanto uma rotina semanal deixaria uma janela extensa para exclusões, corrupção ou falhas no equipamento original.
Com agendamento e monitoramento, a proteção passa a fazer parte da operação normal. Servidores de arquivos, estações de trabalho e aplicações podem enviar dados para um destino centralizado sem exigir que cada usuário conecte um disco ou inicie uma tarefa.
A automação, contudo, não corrige uma configuração inadequada. Se a origem errada for selecionada, se o destino ficar sem espaço ou se as credenciais perderem validade, o processo pode continuar existindo apenas no painel do sistema, sem produzir uma cópia recuperável. Por esse motivo, alertas e verificações fazem parte da segurança.

Quais falhas atingem as cópias?
Ransomware e outros malwares não afetam somente os arquivos originais. Quando o destino permanece conectado com permissões amplas, o código malicioso pode criptografar, apagar ou renomear também os backups. Nesse caso, a existência de uma rotina automática não garante uma restauração válida.
Credenciais comprometidas produzem risco semelhante. Uma conta administrativa invadida pode alterar agendas, excluir versões, desativar tarefas ou acessar informações sensíveis. O erro humano também merece atenção: uma exclusão sincronizada ou uma política de retenção curta pode eliminar justamente a versão necessária para recuperar os dados.
Há ainda falhas silenciosas, como jobs interrompidos, arquivos ignorados por filtros, corrupção durante a gravação e falta de capacidade no destino. Sem registros, notificações e testes periódicos, o problema pode permanecer oculto até o momento de uma emergência.
Como proteger os destinos de backup
O destino precisa receber proteção própria, porque não é apenas um espaço passivo para armazenar arquivos. Permissões restritas, contas separadas, autenticação multifator quando disponível e acesso administrativo limitado reduzem a possibilidade de alterações indevidas nas cópias.
A criptografia protege a confidencialidade quando discos, servidores ou mídias são roubados. Ela não impede a exclusão nem substitui o controle de acesso, mas evita que os dados sejam lidos por pessoas sem autorização. Já a imutabilidade impede alterações ou remoções durante um período definido, o que dificulta a destruição das versões por ransomware ou credenciais comprometidas.
Snapshots podem complementar essa proteção ao preservar estados anteriores de um volume, mas não devem ser confundidos com uma estratégia completa. Se permanecerem no mesmo equipamento e sob o mesmo controle administrativo, podem ser atingidos por falhas físicas, invasões ou exclusões. A recuperação precisa considerar cópias independentes e caminhos alternativos.
Storage NAS centraliza a rotina?
Um Storage NAS pode centralizar backups de computadores, servidores e aplicações em uma rede local. Essa arquitetura facilita o agendamento, a administração de permissões, a visualização do espaço disponível e a recuperação rápida de arquivos que ainda estão íntegros no ambiente principal.
O RAID contribui para manter a disponibilidade do equipamento quando um disco falha, pois distribui ou replica os dados conforme o nível utilizado. Ele não protege contra ransomware, exclusão acidental, corrupção lógica, roubo ou incêndio. Por isso, o NAS deve participar de uma estratégia mais ampla, e não ser tratado como a única cópia.
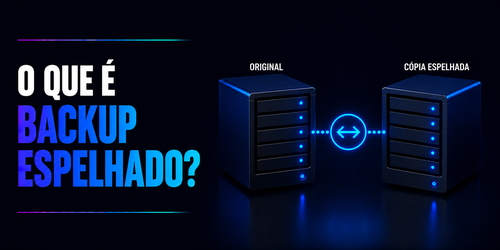
Em ambientes com maior volume, o equipamento pode receber cópias de servidores e replicar dados para outro local ou para um serviço externo. A configuração deve separar usuários, limitar compartilhamentos e avaliar se os mecanismos de snapshot, retenção e imutabilidade são realmente compatíveis com o modelo de ameaça.
Nuvem, disco externo ou mídia offline?
O armazenamento em nuvem facilita a manutenção de uma cópia fora do ambiente físico, o que reduz a exposição a roubo, incêndio e falhas locais. A recuperação, porém, depende de conectividade, largura de banda, custos de armazenamento e regras do provedor. Volumes grandes podem exigir planejamento para que o retorno dos dados não demore mais do que a operação suporta.
Discos externos oferecem baixo custo e simplicidade, especialmente para computadores pessoais e pequenos escritórios. Quando ficam permanentemente conectados, deixam de oferecer isolamento relevante contra malware. A alternância de mídias e a guarda de uma unidade desconectada aumentam a proteção, embora exijam controle físico e acompanhamento da integridade.
Fitas e outras mídias offline podem atender organizações com grande volume e necessidade de retenção prolongada. Elas apresentam acesso mais lento e exigem procedimentos específicos, mas permanecem fora do alcance direto de ataques realizados pela rede. A alternativa adequada depende do RPO, do RTO, do volume e da frequência esperada para restaurações.
Como aplicar a regra 3-2-1
A regra 3-2-1 recomenda manter pelo menos três cópias dos dados, em dois tipos de mídia, com uma delas fora do ambiente principal. A lógica reduz a dependência de um único equipamento e distribui os riscos entre falhas físicas, erros operacionais e incidentes que atingem a rede.
Uma implementação possível reúne os dados de produção, um Storage NAS para recuperação local e uma cópia em nuvem, disco desconectado ou outro endereço. A composição muda conforme o cenário: uma empresa com servidores e informações críticas pode precisar de imutabilidade, isolamento adicional e retenção mais extensa.
A regra não garante, sozinha, que as cópias estejam íntegras. A abordagem 3-2-1-1-0 acrescenta uma cópia offline ou isolada e a meta de zero erros identificados após verificações. O valor está na combinação entre diversidade, distância, validação e capacidade real de restauração.
Retenção e versionamento evitam perdas?
A retenção define por quanto tempo versões antigas permanecem disponíveis. Sem ela, uma exclusão descoberta depois de vários dias pode já ter sido reproduzida em todas as cópias recentes. Com versionamento, torna-se possível retornar a um estado anterior ao incidente, desde que esse período ainda esteja preservado.
Reter tudo indefinidamente também pode gerar custos, consumo excessivo de espaço e dificuldade de administração. Uma política equilibrada pode manter versões frequentes por um período curto e cópias menos frequentes por prazos maiores, considerando contratos, exigências legais, histórico de alterações e criticidade das informações.
O tempo de retenção precisa acompanhar o tempo de descoberta dos problemas. Corrupções silenciosas ou ataques que permanecem ocultos por semanas exigem versões mais antigas do que uma simples proteção contra exclusões percebidas no mesmo dia. A decisão deve considerar o impacto da perda, não apenas a capacidade disponível.
Como testar a recuperação dos dados
Um backup só cumpre sua função quando permite restaurar os dados necessários dentro do prazo esperado. O teste deve verificar arquivos individuais, pastas, permissões e, quando aplicável, sistemas completos, bancos de dados e máquinas virtuais. A existência de um arquivo no destino não prova que ele possa ser utilizado.
A recuperação granular atende situações como exclusão de um documento ou mensagem específica. Já o bare-metal recovery busca reconstruir uma máquina inteira após falha grave, enquanto o disaster recovery envolve a retomada de serviços e operações em uma infraestrutura alternativa. Cada cenário exige procedimentos, recursos e tempos diferentes.
Os testes também revelam problemas de credenciais, dependências de aplicações, versões incompatíveis e falta de espaço no destino de restauração. Registrar o resultado permite ajustar o RPO, o RTO e a retenção antes que um incidente transforme uma hipótese de recuperação em uma interrupção prolongada.
Como transformar automação em proteção
Uma rotina confiável começa com o mapeamento dos dados críticos, da frequência de alteração e do tempo aceitável para recuperação. A partir desses critérios, tornam-se mais claras as escolhas entre NAS, nuvem, discos, mídias offline e outros destinos, sem transformar uma tecnologia específica em resposta universal.
O agendamento deve ser acompanhado por alertas, retenção coerente, permissões restritas e cópias que não permaneçam todas acessíveis pelo mesmo caminho. Criptografia protege o sigilo, imutabilidade e isolamento reduzem alterações maliciosas, enquanto testes confirmam a integridade e a disponibilidade das informações.
Para centralizar rotinas, organizar versões e estruturar uma proteção adequada ao volume e à criticidade dos dados, entre em contato com a equipe do Como Fazer Backup e avalie uma solução baseada em Storage NAS ou na arquitetura mais compatível com o cenário.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre backup e segurança em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP